Podman vs docker no linux: rode containers com mais segurança
Entenda a comparação podman vs docker no linux para desenvolvimento. Veja benchmarks, diferenças de arquitetura rootless e escolha o melhor para 2026.
Na hora de construir e orquestrar ambientes de desenvolvimento e produção, a discussão sobre podman vs docker no linux domina a rotina da engenharia de software. O Docker popularizou o conceito de conteinerização no ecossistema de TI, mas o Podman se consolidou como uma alternativa madura, segura e perfeitamente integrada aos padrões modernos do ecossistema GNU/Linux. Se você busca eliminar processos rodando com privilégios de superusuário e integrar seus serviços nativamente ao sistema operacional, entender as diferenças arquiteturais entre essas duas engines é um passo fundamental.
A transição do mercado para arquiteturas mais seguras e descentralizadas transformou o gerenciamento de containers em distribuições como Ubuntu 26.04.1 e Debian 13.7. Não se trata apenas de trocar um comando CLI por outro no terminal, mas sim de escolher como seus processos isolados vão interagir com o kernel, com o subsistema de rede e com o gerenciador de serviços da sua máquina.
Como comparar a arquitetura do Podman e do Docker?
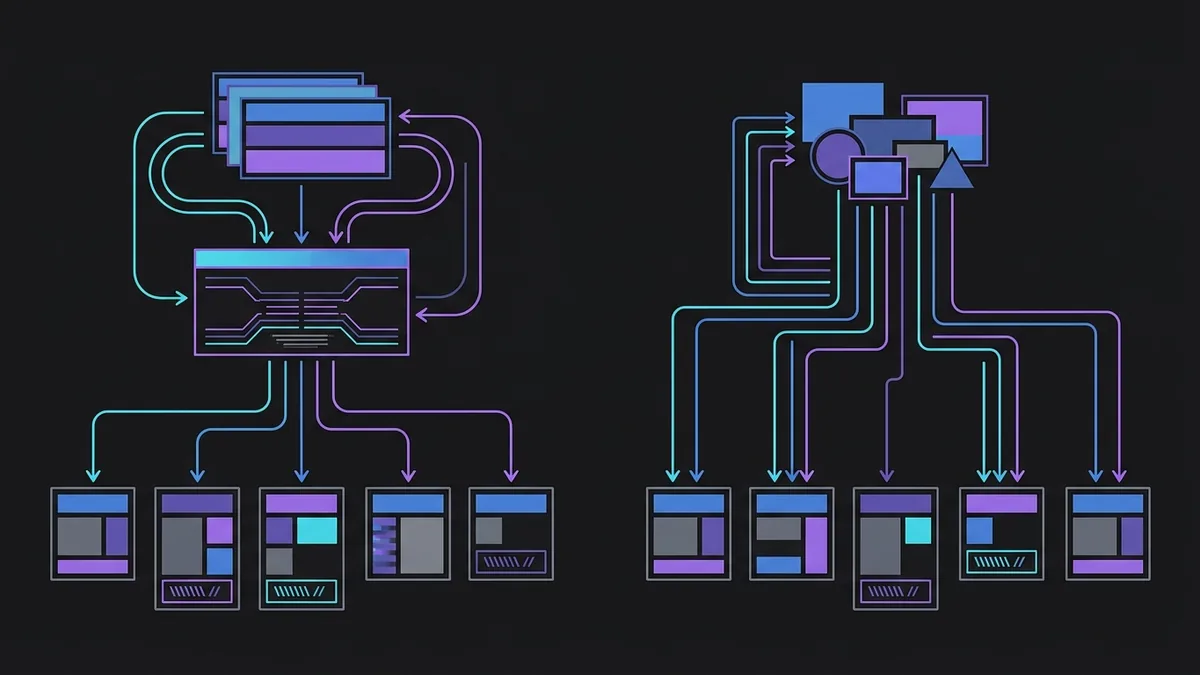
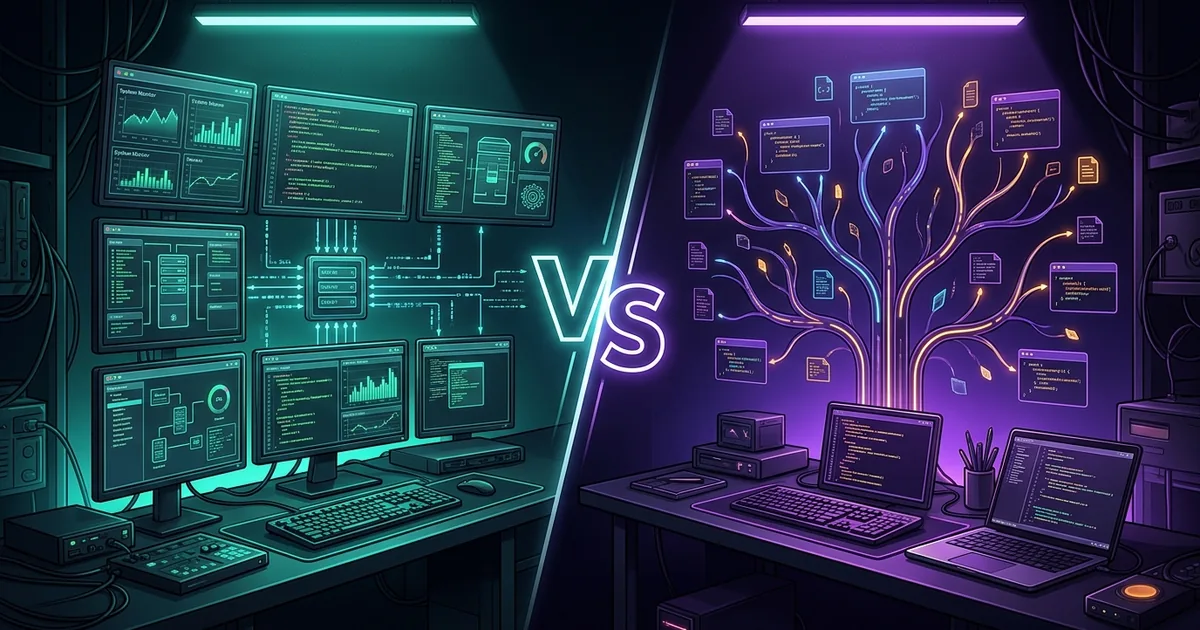
A principal divergência entre as duas ferramentas reside na arquitetura de execução dos containers. O Docker opera sob o modelo cliente-servidor tradicional. Quando você digita um comando na CLI do Docker, o cliente envia uma requisição via soquete REST para o daemon dockerd. Esse daemon roda continuamente em segundo plano com permissões de root, gerenciando as chamadas para o containerd e para o runc para criar os namespaces e cgroups necessários.
O Podman (Pod Manager), por sua vez, adota uma arquitetura daemonless (sem daemon). Ele se baseia no modelo tradicional de execução de processos do Unix: a chamada de sistema fork/exec. Quando você executa um container no Podman, o próprio processo do Podman se transforma no processo pai do container usando a runtime compatível com a OCI (Open Container Initiative), como o crun ou runc. Se o container morre, nenhum processo daemon fica mantendo estado na memória sem necessidade.
Outro pilar arquitetural crucial é o suporte a containers rootless (sem root). Embora o Docker tenha implementado o modo rootless nas versões recentes, ele exige configurações adicionais e scripts auxiliares para adaptar a comunicação do daemon. No Podman, o modo rootless é o comportamento padrão e nativo. Ele utiliza namespaces de usuário (user_namespaces) do kernel Linux para mapear o UID 0 (root dentro do container) para um UID não privilegiado no sistema hospedeiro (como o UID 1000), eliminando os riscos de vazamento de privilégios para a máquina real.
Como avaliar podman vs docker no linux em ambientes de dev?
No dia a dia do desenvolvimento local, a experiência de uso da linha de comando precisa ser ágil e previsível. Para comandos individuais de gerenciamento de containers, a compatibilidade entre as duas ferramentas é praticamente total. O Podman foi projetado para ser um substituto direto da CLI do Docker, a ponto de ser comum criar um alias simples no shell:
alias docker=podman
Comandos clássicos como docker run, docker ps, docker build e docker exec funcionam de forma idêntica no Podman. No entanto, quando avançamos para a orquestração de múltiplos containers e montagem de volumes, emergem diferenças operacionais importantes que afetam o seu fluxo de trabalho no Linux.
No ecossistema Docker, o arquivo docker-compose.yml é interpretado nativamente pelo plugin docker compose. No Podman, você tem duas opções consolidadas: utilizar a ferramenta podman-compose (escrita em Python 3.14.7) ou ativar o serviço podman.socket, que expõe uma API compatível com o Docker para que a própria ferramenta oficial docker compose se comunique diretamente com o Podman.
Quando lidamos com permissões no sistema de arquivos e SELinux (comum em distribuições da família Red Hat e Fedora), o Podman demonstra um controle rigoroso de segurança. Para liberar a gravação de volumes montados a partir da máquina hospedeira sem alterar as permissões de dono no disco, você precisa adicionar as sufixos de contexto :Z ou :z na declaração das pastas:
# Exemplo de montagem com isolamento de contexto SELinux no Podman
podman run -d \
  --name banco_dados \
  -v ./dados:/var/lib/postgresql/data:Z \
  -e POSTGRES_PASSWORD=segredo_dev \
  postgres:18.6
Se o seu ambiente de desenvolvimento exige rodar ferramentas diretamente conectadas ao soquete do Docker (como testcontainers em pipelines de integração), o Podman exige a ativação prévia do seu soquete de usuário via systemd:
systemctl --user enable --now podman.socket
export DOCKER_HOST=unix://$XDG_RUNTIME_DIR/podman/podman.sock
Qual das ferramentas entrega melhor desempenho de E/S e memória?
Para tomar uma decisão informada, é necessário analisar o impacto de cada ferramenta no consumo de recursos de hardware e no desempenho de rede e disco. A ausência de um daemon permanente faz com que o Podman utilize zero de memória RAM quando não há containers em execução, enquanto o dockerd consome continuamente uma fatia da memória do sistema para manter seu estado ativo.
A tabela a seguir resume os principais critérios técnicos para apoiar a sua escolha no Linux:
| Critério de Comparação | Docker | Podman |
|---|---|---|
| Arquitetura | Cliente-Servidor (Daemon dockerd) |
Daemonless (Fork/Exec direto) |
| Execução Rootless | Opcional (Exige ajuste) | Padrão Nativo (Sem root) |
| Integração com systemd | Média (Gerenciada pelo daemon) | Nativa (Arquivos Quadlet e User Units) |
| Consumo de RAM em Idle | Contínuo (~80MB a 150MB) | Zero (Sem daemon rodando) |
| Pilha de Rede Rootless | Bridge nativa / veth | Pasta / Slirp4netns |
| Suporte a Pods Kubernetes | Não (Apenas serviços Swarm) | Nativo (podman pod) |
Em testes de throughput de rede em containers rootless, o Podman utiliza a ferramenta pasta (Pass-Through Adapter), que entrega taxas de transferência significativamente superiores às soluções legadas como slirp4netns. A latência de rede no Podman emparelha com a ponte nativa do Docker em modo root, garantindo alto desempenho para bancos de dados localizados dentro do container, como o PostgreSQL 18.6.
O desempenho de I/O em disco em ambas as ferramentas é equivalente quando utilizam o driver de armazenamento overlay2. Contudo, como o Podman gerencia as imagens e camadas de cada usuário dentro de ~/.local/share/containers/storage, operações de build intensivas não interferem com as imagens de outros usuários da mesma máquina hospedeira, garantindo isolamento total por conta de usuário.
Como migrar seus scripts e compose do Docker para o Podman?
A migração de um ambiente de desenvolvimento ou infraestrutura baseada em Docker para o Podman pode ser realizada em passos progressivos. O primeiro passo consiste em validar as configurações dos seus arquivos Compose e migrar a definição de serviços para unidades nativas do systemd utilizando o recurso Quadlet do Podman.
O Quadlet é um componente integrado ao Podman que converte automaticamente arquivos de declaração declarativos simples (com extensão .container) em unidades ativas do systemd. Isso elimina a necessidade de scripts de inicialização complexos para garantir que seus containers subam no boot do servidor ou na sessão do usuário.
Veja um exemplo prático de um arquivo de configuração Quadlet para rodar uma API em Python 3.14.7 utilizando o Podman de maneira nativa sob o gerenciamento do systemd:
# ~/.config/containers/systemd/api_python.container
[Unit]
Description=Container da API Python em Produção
After=network-online.target

[Container]
Image=python:3.14.7-slim
Exec=python -m http.server 8080
PublishPort=8080:8080
Environment=ENV=production
AutoUpdate=registry

[Service]
Restart=always

[Install]
WantedBy=default.target
Para recarregar o gerenciador do systemd e iniciar o serviço recém-criado sem qualquer necessidade de permissão de root, utilize os comandos de usuário da linha de comando:
# Recarrega as configurações do systemd para processar o arquivo Quadlet
systemctl --user daemon-reload

# Inicia o container gerenciado pelo systemd
systemctl --user start api_python.service

# Verifica o status de execução do container e logs do sistema
systemctl --user status api_python.service
Se você possui uma estrutura complexa baseada em docker-compose.yml, o Podman permite importar e rodar a aplicação diretamente através da biblioteca de tradução ou da ferramenta podman-compose:
# Instalação da ferramenta de composição do Podman
pip install podman-compose

# Subindo a infraestrutura declarada no compose
podman-compose up -d
Além disso, o Podman possui um comando exclusivo que ajuda na transição para o ecossistema Kubernetes. Você pode gerar manifestos YAML nativos a partir de containers em execução na sua máquina com um simples comando:
# Gera um manifesto YAML de Pod compatível com Kubernetes a partir de um container rodando
podman generate kube meu_container_dev > deployment.yaml
Essa interoperabilidade facilita a transferência de ambientes de dev diretamente para clusters gerenciados sem a necessidade de reescrever todas as configurações do zero.
Conclusão: qual escolher no seu fluxo diário?
Em resumo, ao decidir entre podman vs docker no linux, a escolha depende fundamentalmente da sua infraestrutura e do nível de isolamento exigido pelas suas aplicações. O Docker continua sendo uma excelente escolha para equipes que possuem pipelines consolidadas e dependem fortemente do seu ecossistema de extensões e serviços integrados na nuvem.
Por outro lado, o Podman se destaca como a solução mais robusta, alinhada e segura para distribuições Linux modernas. Sua arquitetura sem daemon, a execução de containers rootless por padrão, o suporte nativo a Pods e a integração perfeita com o systemd através do Quadlet tornam o Podman a ferramenta ideal para desenvolvedores e administradores de sistemas que priorizam segurança, menor consumo de recursos e padronização com o ecossistema OCI.