Podman vs docker en linux: ejecuta contenedores más seguros
Compara podman vs docker en linux para desarrollo. Analiza benchmarks, arquitectura rootless y elige la mejor opción de contenedores para 2026.
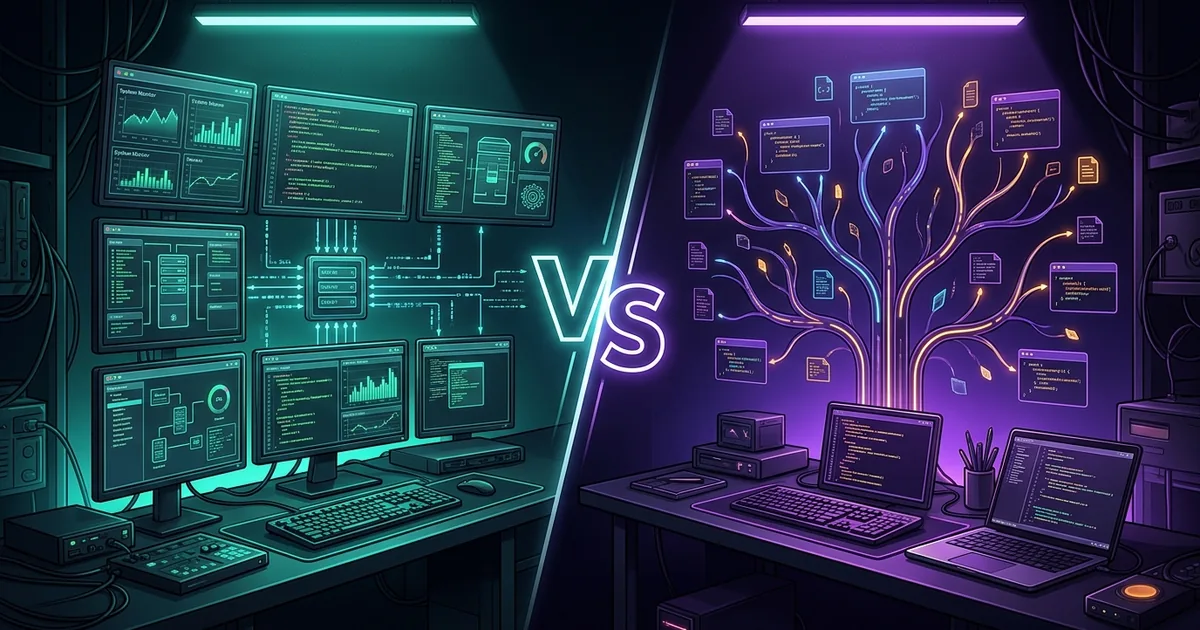
A la hora de construir y orquestar entornos de desarrollo y producción, la discusión sobre podman vs docker en linux domina la rutina de la ingeniería de software. Docker popularizó el concepto de contenedorización en el ecosistema de TI, pero Podman se ha consolidado como una alternativa madura, segura y perfectamente integrada con los estándares modernos del ecosistema GNU/Linux. Si buscas eliminar procesos que se ejecutan con privilegios de superusuario e integrar tus servicios de forma nativa en el sistema operativo, entender las diferencias arquitectónicas entre estos dos motores es un paso fundamental.
La transición del mercado hacia arquitecturas más seguras y descentralizadas transformó la gestión de contenedores en distribuciones como Ubuntu 26.04.1 y Debian 13.7. No se trata simplemente de cambiar un comando CLI por otro en la terminal, sino de elegir cómo interactuarán tus procesos aislados con el kernel, el subsistema de red y el administrador de servicios de tu computadora.
¿Cómo comparar la arquitectura de Podman y Docker?
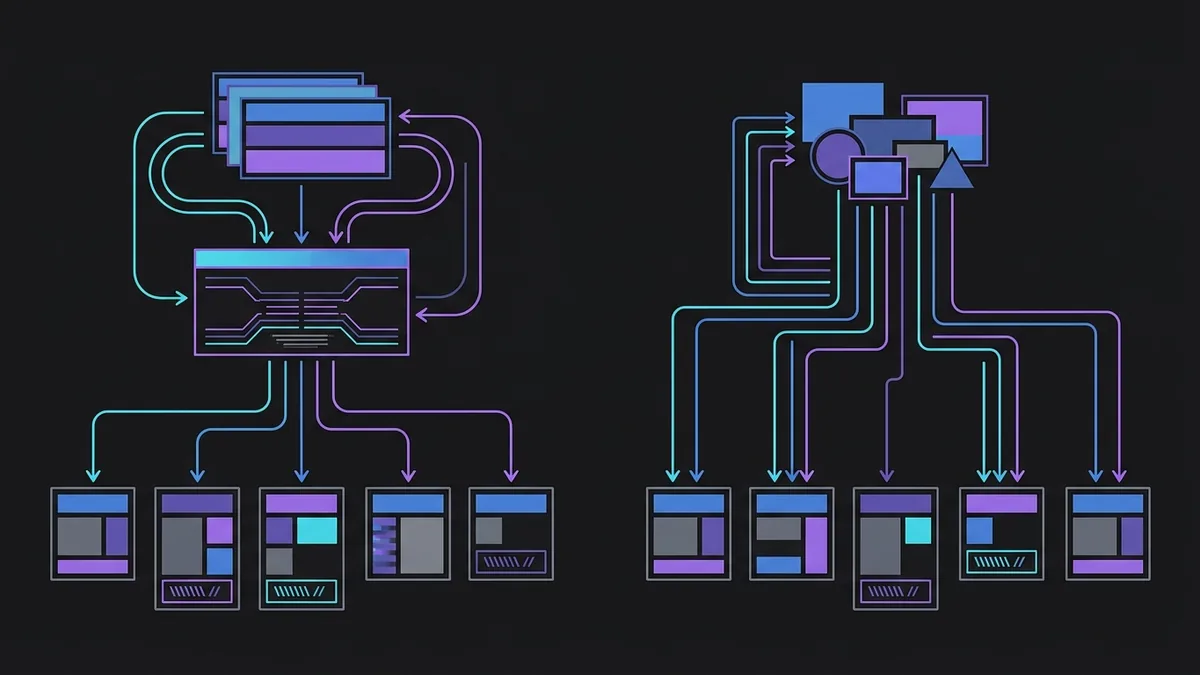
La principal divergencia entre ambas herramientas reside en la arquitectura de ejecución de los contenedores. Docker opera bajo el modelo cliente-servidor tradicional. Cuando escribes un comando en la CLI de Docker, el cliente envía una petición mediante un socket REST al daemon dockerd. Este daemon se ejecuta continuamente en segundo plano con permisos de root, gestionando las llamadas a containerd y runc para crear los namespaces y cgroups necesarios.
Por su parte, Podman (Pod Manager) adopta una arquitectura daemonless (sin daemon). Se basa en el modelo tradicional de ejecución de procesos de Unix: la llamada al sistema fork/exec. Cuando ejecutas un contenedor en Podman, el propio proceso de Podman se convierte en el proceso padre del contenedor utilizando el runtime compatible con OCI (Open Container Initiative), como crun o runc. Si el contenedor finaliza, ningún proceso daemon mantiene estado en memoria de forma innecesaria.
Otro pilar arquitectónico crucial es el soporte para contenedores rootless (sin root). Aunque Docker implementó el modo rootless en versiones recientes, requiere configuraciones adicionales y scripts auxiliares para adaptar la comunicación del daemon. En Podman, el modo rootless es el comportamiento predeterminado y nativo. Utiliza namespaces de usuario (user_namespaces) del kernel Linux para mapear el UID 0 (root dentro del contenedor) a un UID sin privilegios en el sistema anfitrión (como el UID 1000), eliminando los riesgos de filtración de privilegios hacia la máquina real.
¿Cómo evaluar podman vs docker en linux en entornos de dev?
En el día a día del desarrollo local, la experiencia de uso de la línea de comandos debe ser ágil y predecible. Para comandos individuales de gestión de contenedores, la compatibilidad entre ambas herramientas es prácticamente total. Podman fue diseñado para ser un reemplazo directo de la CLI de Docker, hasta el punto de que es común crear un alias sencillo en la terminal:
alias docker=podman
Comandos clásicos como docker run, docker ps, docker build y docker exec funcionan de manera idéntica en Podman. Sin embargo, al avanzar hacia la orquestación de múltiples contenedores y el montaje de volúmenes, surgen diferencias operativas importantes que afectan a tu flujo de trabajo en Linux.
En el ecosistema Docker, el archivo docker-compose.yml es interpretado nativamente por el plugin docker compose. En Podman, tienes dos opciones consolidadas: utilizar la herramienta podman-compose (escrita en Python 3.14.7) o activar el servicio podman.socket, que expone una API compatible con Docker para que la propia herramienta oficial docker compose se comunique directamente con Podman.
Cuando se manejan permisos en el sistema de archivos y SELinux (común en distribuciones de la familia Red Hat y Fedora), Podman demuestra un control riguroso de seguridad. Para permitir la escritura en volúmenes montados desde la máquina anfitriona sin modificar los permisos de propietario en disco, debes agregar los sufijos de contexto :Z o :z en la declaración de las carpetas:
# Ejemplo de montaje con aislamiento de contexto SELinux en Podman
podman run -d \
  --name banco_dados \
  -v ./dados:/var/lib/postgresql/data:Z \
  -e POSTGRES_PASSWORD=segredo_dev \
  postgres:18.6
Si tu entorno de desarrollo exige ejecutar herramientas conectadas directamente al socket de Docker (como testcontainers en pipelines de integración), Podman requiere la activación previa de su socket de usuario mediante systemd:
systemctl --user enable --now podman.socket
export DOCKER_HOST=unix://$XDG_RUNTIME_DIR/podman/podman.sock
¿Qué herramienta ofrece mejor rendimiento de E/S y memoria?
Para tomar una decisión informada, es necesario analizar el impacto de cada herramienta en el consumo de recursos de hardware y en el rendimiento de red y disco. La ausencia de un daemon permanente hace que Podman consuma cero memoria RAM cuando no hay contenedores en ejecución, mientras que dockerd consume continuamente una porción de la memoria del sistema para mantener su estado activo.
La siguiente tabla resume los principales criterios técnicos para respaldar tu elección en Linux:
| Criterio de comparación | Docker | Podman |
|---|---|---|
| Arquitectura | Cliente-servidor (Daemon dockerd) |
Daemonless (Fork/Exec directo) |
| Ejecución rootless | Opcional (Requiere ajustes) | Predeterminada nativa (Sin root) |
| Integración con systemd | Media (Gestionada por el daemon) | Nativa (Archivos Quadlet y User Units) |
| Consumo de RAM en idle | Continuo (~80MB a 150MB) | Cero (Sin daemon ejecutándose) |
| Pila de red rootless | Bridge nativa / veth | Pasta / Slirp4netns |
| Soporte para Pods de Kubernetes | No (Solo servicios Swarm) | Nativo (podman pod) |
En pruebas de rendimiento de red en contenedores rootless, Podman utiliza la herramienta pasta (Pass-Through Adapter), la cual ofrece tasas de transferencia significativamente superiores a las soluciones heredadas como slirp4netns. La latencia de red en Podman se equipara con el puente nativo de Docker en modo root, garantizando un alto rendimiento para bases de datos ubicadas dentro del contenedor, como PostgreSQL 18.6.
El rendimiento de E/S en disco en ambas herramientas es equivalente cuando utilizan el controlador de almacenamiento overlay2. Sin embargo, dado que Podman gestiona las imágenes y capas de cada usuario dentro de ~/.local/share/containers/storage, las operaciones intensivas de compilación no interfieren con las imágenes de otros usuarios en la misma máquina anfitriona, garantizando un aislamiento total por cuenta de usuario.
¿Cómo migrar tus scripts y compose de Docker a Podman?
La migración de un entorno de desarrollo o infraestructura basada en Docker hacia Podman se puede realizar en pasos progresivos. El primer paso consiste en validar las configuraciones de tus archivos Compose y migrar la definición de servicios a unidades nativas de systemd utilizando la función Quadlet de Podman.
Quadlet es un componente integrado en Podman que convierte automáticamente archivos declarativos simples (con extensión .container) en unidades activas de systemd. Esto elimina la necesidad de scripts de inicio complejos para garantizar que tus contenedores se levanten al arrancar el servidor o al iniciar la sesión de usuario.
Mira un ejemplo práctico de un archivo de configuración Quadlet para ejecutar una API en Python 3.14.7 utilizando Podman de manera nativa bajo la gestión de systemd:
# ~/.config/containers/systemd/api_python.container
[Unit]
Description=Container da API Python em Produção
After=network-online.target

[Container]
Image=python:3.14.7-slim
Exec=python -m http.server 8080
PublishPort=8080:8080
Environment=ENV=production
AutoUpdate=registry

[Service]
Restart=always

[Install]
WantedBy=default.target
Para recargar el administrador de systemd e iniciar el servicio recién creado sin necesidad de permisos de root, utiliza los comandos de usuario en la línea de comandos:
# Recarga las configuraciones de systemd para procesar el archivo Quadlet
systemctl --user daemon-reload

# Inicia el contenedor gestionado por systemd
systemctl --user start api_python.service

# Verifica el estado de ejecución del contenedor y logs del sistema
systemctl --user status api_python.service
Si tienes una estructura compleja basada en docker-compose.yml, Podman permite importar y ejecutar la aplicación directamente a través de la biblioteca de traducción o de la herramienta podman-compose:
# Instalación de la herramienta de composición de Podman
pip install podman-compose

# Levantando la infraestructura declarada en el compose
podman-compose up -d
Además, Podman cuenta con un comando exclusivo que facilita la transición al ecosistema de Kubernetes. Puedes generar manifiestos YAML nativos a partir de contenedores en ejecución en tu máquina con un simple comando:
# Genera un manifiesto YAML de Pod compatible con Kubernetes a partir de un contenedor en ejecución
podman generate kube meu_container_dev > deployment.yaml
Esta interoperabilidad facilita la transferencia de entornos de desarrollo directamente a clusters gestionados sin necesidad de reescribir todas las configuraciones desde cero.
Conclusión: ¿cuál elegir en tu flujo diario?
En resumen, al decidir entre podman vs docker en linux, la elección depende fundamentalmente de tu infraestructura y del nivel de aislamiento exigido por tus aplicaciones. Docker sigue siendo una excelente opción para equipos que cuentan con pipelines consolidadas y dependen fuertemente de su ecosistema de extensiones y servicios integrados en la nube.
Por otro lado, Podman destaca como la solución más robusta, alineada y segura para distribuciones Linux modernas. Su arquitectura sin daemon, la ejecución de contenedores rootless de forma predeterminada, el soporte nativo para Pods y la integración perfecta con systemd a través de Quadlet convierten a Podman en la herramienta ideal para desarrolladores y administradores de sistemas que priorizan la seguridad, un menor consumo de recursos y la estandarización con el ecosistema OCI.